Qué obliga el Reglamento de IA a tu empresa y cómo afecta al RGPD
En agosto de 2024 la Unión Europea aprobó su primera norma específica para la inteligencia artificial. Se conoce oficialmente como Reglamento de IA, aunque muchos lo llaman AI Act. A…
Adaptación RGPD - LOPDGDD - LSSI-CE - LGDCU | La Protección de datos aún más fácil
 Adaptación Web RGPD
 Delegado de protección de datos DPD
 Auditoria de protección de datos
 Auditoría Legal Web GratisAnaliza tu página web en 1 minuto y de forma gratuita. Descubre si cumples con el RGPD, la LSSI y la LGCDU. Evita sanciones y detecta fallos en tus textos legales.
 Test AI ACT guia Inteligencia ArtificialResponde cinco preguntas sobre tu empresa y obtén en segundos tu clasificación de riesgo, las obligaciones concretas que te aplican y los plazos para cumplirlas.


¿Necesitas la adaptación RGPD para tu empresa? En Adapta RGPD completamos el proceso en menos de 24 horas desde 119€, con documentación personalizada, asesoría ilimitada durante un año y acceso al panel de gestión online SIGNA360. Más de 1.600 empresas ya confían en nosotros.
La adaptación RGPD o LOPDGDD es un proceso para adaptar la normativa de protección de datos, tanto a nivel nacional como europeo y garantizar el respeto a los derechos de las personas cuyos datos son tratados. La LOPDGDD es la ley que desarrolla y adapta el RGPD al ordenamiento jurídico español, estableciendo las condiciones y requisitos para el tratamiento de datos personales. Entre ellos, se encuentran el consentimiento informado y libre del afectado, la legitimación por obligación legal, interés público o ejercicio de poderes públicos, la limitación de la finalidad y la minimización de los datos, el deber de confidencialidad y la seguridad de la información. El objetivo de este estudio es identificar los riesgos y las medidas necesarias para garantizar el cumplimiento de la normativa y la protección de los derechos y libertades de las personas.
El RGPD (Reglamento general de protección de datos) y LSSI-CE (Ley de Servicios de la Sociedad de información) son normativas que se aplican si se desarrolla alguna actividad económica en internet, utiliza una web o trata datos de usuarios, clientes, trabajadores, proveedores, etc. Además, nuestro sistema le permite proteger los datos personales y facilitar el ejercicio de derechos de las personas que los ceden. Así pues, lo que era una simple obligación legal se convierte en una práctica habitual que mejora la confianza y la reputación de su negocio.
¿No sabes si tu página web actual cumple con la ley? No te la juegues. Nuestra Inteligencia Artificial analiza tus textos legales, casillas de formularios y banners de cookies en solo 30 segundos. Detecta fallos críticos antes de que lo haga una inspección.
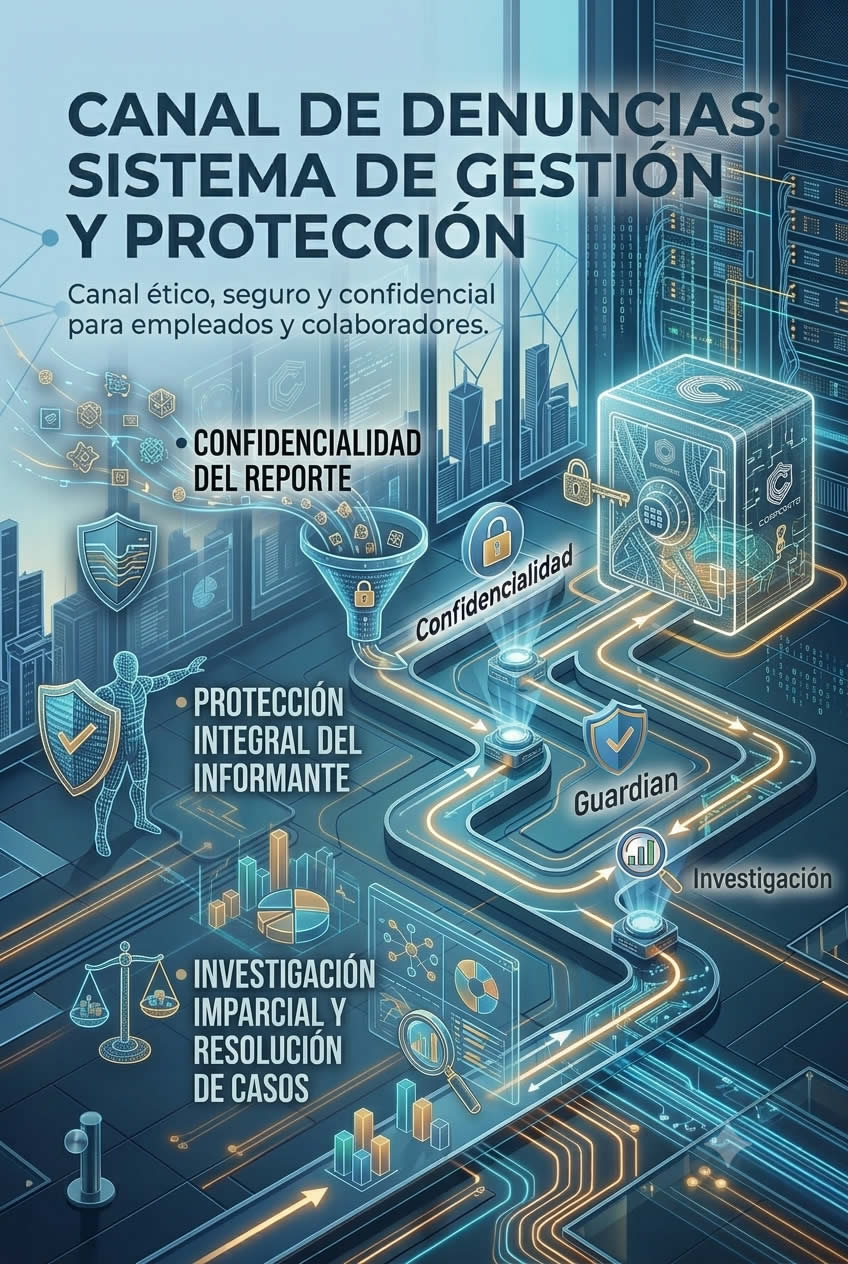
Adapta tu organización a la Ley 2/2023 y la Directiva 2019/1937 con todas las garantías jurídicas. Canal documentado, auditado y conforme desde el primer día.Ley 2/2023 conforme. Implantación en 72h. Cifrado E2E y anonimato garantizado.
El Reglamento (UE) 2024/1689 de Inteligencia Artificial regula de forma estricta todo el ecosistema de software y algoritmos en Europa. Como especialista en cumplimiento corporativo, le ayudamos a clasificar correctamente sus sistemas de IA según su nivel de riesgo y a diseñar un plan de adaptación.


“Como profesional autónomo, lo que menos tengo es tiempo para burocracia legal. Buscaba una solución rápida para cumplir con el RGPD y no tener problemas, y la experiencia con esta plataforma y su equipo ha sido excepcional. En menos de lo que esperaba, tenía toda mi documentación lista y personalizada. Me sorprendió lo sencillo que…
Typsa S.A tras 2 años después de la implantación del nuevo reglamento general de protección de datos, ha encargado una auditoría extraordinaria a la misma empresa que realizó la adaptación: Adapta RGPD del grupo ISPACTIVO, que nos ha remitido el resultado positivo y a la que felicitamos por el trabajo realizado, muy satisfechos con el…

Buscando en internet encontramos esta empresa, nos convencieron de que sería una implementación sencilla y rápida. La verdad es que lo ha sido, tenemos nuestra empresa totalmente adaptada en un espacio muy corto de tiempo.
En un sector donde abundan las webs que aparecen y desaparecen, encontrar una empresa con esta solidez y con clientes de prestigio te da la seguridad que buscas. El trato es cercano, humano y muy eficaz. Es un alivio haber delegado este tema en manos tan expertas, acompañándonos en el proceso y con una asistencia…
Fantástico, no creíamos que fuera tan fácil y rápido realizar toda la adaptación RGPD en nuestra empresa, quede gratamente sorprendido de la facilidad de uso del sistema de protección de datos, además de generar toda mi documentación actualizada, en un breve tiempo he tenido cumplimentado hasta mi análisis de riesgos, además de tener un gestor…

Adapta RGPD ha realizado la adecuación de nuestra empresa a la RGPD y la LSSI presencialmente, en muy poco tiempo y muy satisfactoriamente, la atención telefónica y vía mail ha sido muy rápida y han resuelto todas nuestras dudas, estamos totalmente satisfechos.
En Adaptación RGPD hacemos mucho más fácil, personalizada, rápida y económica la implementación de la RGPD – LOPDGDD y la LSSI-CE con las mayores garantías, con asesores que además también atenderán todas sus dudas, cuestiones legales y le guiarán para que con un esfuerzo mínimo cumpla fácilmente todos los aspectos legales del nuevo RGPD – LOPDPGDD, la LSSI-CE y la LGDCU.
Con nuestra plataforma SIGNA360, gestionas en un solo lugar el cumplimiento del RGPD – LOPDGDD, la LSSI-CE y la LGDCU, con toda la documentación personalizada, los contratos con encargados del tratamiento, el análisis de riesgos y la formación del personal incluidos. Actualizamos constantemente la plataforma con cada cambio normativo.
Pero el cumplimiento no termina ahí. En 2025 y 2026 han entrado en vigor nuevas obligaciones: el AI Act (Reglamento (UE) 2024/1689) exige identificar qué sistemas de IA usas y cumplir obligaciones según su nivel de riesgo; la Directiva NIS2 refuerza la ciberseguridad en sectores esenciales; y la Ley de Canal de Denuncias obliga a empresas de más de 50 trabajadores a disponer de un sistema de reporte interno certificado.
Lo gestionamos todo de forma integrada, con un único interlocutor. Más de 1.600 empresas ya confían en nosotros.
El RGPD (Reglamento General de Protección de Datos, UE 2016/679) es la norma europea que garantiza el derecho de toda persona a controlar sus datos personales. La LOPDGDD (Ley Orgánica 3/2018) es su desarrollo en España.
Toda empresa, autónomo o entidad —sin importar su tamaño— que trate datos de personas físicas (clientes, empleados, proveedores, usuarios de una web…) está obligada a cumplirlo. No existe mínimo de facturación ni de número de trabajadores.
Su incumplimiento puede suponer multas de hasta 20 millones de euros o el 4% del volumen de negocio global, además de daño reputacional.
Sí. El RGPD lleva en vigor desde mayo de 2018 y no ha sido derogado. Lo que sí ha cambiado es el entorno de aplicación:
Si te adaptaste en 2018–2020 y no has actualizado tu documentación desde entonces, es muy probable que estés incumpliendo la normativa actual.
Sí, sin excepción. El RGPD no distingue por tamaño. Basta con que tengas una agenda de contactos de clientes, una lista de correo, un formulario en tu web o cámaras de videovigilancia para que la normativa te aplique íntegramente.
Los autónomos del sector salud, jurídico, educativo o cualquier actividad que maneje datos sensibles (salud, ideología, datos de menores) tienen además obligaciones reforzadas.
El paquete documental mínimo exigido por el RGPD incluye:
Si usas IA o sistemas automatizados de toma de decisiones, se añaden obligaciones específicas de transparencia.
El RGPD reconoce los siguientes derechos a toda persona cuyos datos tratéis, que tu empresa debe atender en el plazo máximo de 30 días:
Debes tener un procedimiento documentado para gestionar cada uno de estos derechos.
Las infracciones del RGPD se dividen en dos tramos:
En España, la AEPD puede también imponer advertencias, apercibimientos y prohibiciones temporales de tratamiento. En 2025 impuso multas relevantes a empresas de todos los sectores, incluyendo pymes.
Además de la multa administrativa, el incumplimiento puede acarrear reclamaciones civiles de los afectados por daños y perjuicios.
Adaptarse al RGPD una sola vez no es suficiente. El cumplimiento es continuo. El mantenimiento anual incluye:
Con SIGNA360, tu plataforma de cumplimiento se actualiza automáticamente con cada cambio normativo relevante.
El DPD es obligatorio en los siguientes casos (Art. 37 RGPD y Art. 34 LOPDGDD):
Para el resto de empresas, el DPD no es obligatorio pero sí muy recomendable. Nosotros ofrecemos el servicio de DPD externo con cobertura total.
La ley exige que el canal permita denuncias anónimas, aunque no las obliga como única opción. Sí son obligatorias:
Nuestro canal cumple todos estos requisitos con cifrado extremo a extremo y opción de comunicación anónima bidireccional.
La Ley 2/2023 cubre un ámbito muy amplio de infracciones, que incluye:
Las empresas pueden ampliar voluntariamente el ámbito del canal a otras conductas internas (código ético, compliance, acoso…).
La videovigilancia es tratamiento de datos personales y debe cumplir el RGPD. Las obligaciones principales son:
El Reglamento (UE) 2024/1689, conocido como AI Act, es la primera ley del mundo que regula de forma integral el uso de la inteligencia artificial. Entró en vigor en agosto de 2024 con aplicación progresiva hasta 2027.
Afecta a cualquier empresa que:
No es solo para grandes tecnológicas. Si usas IA para cualquier proceso de negocio, el AI Act ya te aplica.
Sí. Usar estos servicios te convierte en “deployer” (desplegador) de un sistema de IA de propósito general (GPAI). Tus obligaciones dependen de cómo uses esa IA:
Nuestro Test AI Act gratuito te indica en 5 preguntas qué obligaciones concretas te aplican.
Si tu empresa usa sistemas de IA en ámbitos de alto riesgo, el plazo ya ha vencido. La AESIA (Agencia Española de Supervisión de la IA) ha iniciado sus funciones de supervisión.
El AI Act clasifica los sistemas de IA en cuatro niveles de riesgo:
Si tienes dudas sobre tu clasificación, contacta con nuestros asesores o realiza el Test AI Act gratuito.
Las multas del AI Act son potencialmente superiores a las del RGPD. El organismo supervisor en España es la AESIA (Agencia Española de Supervisión de la Inteligencia Artificial).
La Ley 2/2023, de 20 de febrero (que transpone la Directiva europea 2019/1937) obliga a implantar un sistema interno de información (canal de denuncias) para que empleados y terceros puedan comunicar incumplimientos legales de forma confidencial y segura.
Es obligatorio para:
Las empresas de entre 50 y 249 trabajadores podían compartir canal hasta el 1 de enero de 2025, fecha a partir de la cual deben tener su propio sistema.
Sí. El plazo para empresas de más de 249 trabajadores venció en junio de 2023. Para empresas de 50 a 249 trabajadores, el plazo era el 1 de enero de 2024.
Las sanciones por incumplimiento son:
Además, el incumplimiento puede acarrear responsabilidad penal de los administradores en algunos supuestos y pérdida de contratos públicos.
La Directiva (UE) 2022/2555 (NIS2) es la norma europea de ciberseguridad que sustituye y amplía considerablemente la anterior NIS1. Establece obligaciones de seguridad para las redes y sistemas de información de las organizaciones consideradas esenciales o importantes.
Afecta a empresas de sectores críticos con más de 50 trabajadores o más de 10 millones € de facturación, incluyendo:
La Directiva NIS2 debía transponerse antes del 17 de octubre de 2024. España está en proceso de aprobación de su Ley de Ciberseguridad Nacional que la traspone. Las entidades afectadas deben prepararse desde ya.
Los requisitos principales incluyen:
Las multas pueden alcanzar los 10 millones € o el 2% del volumen de negocio global para entidades esenciales.
SIGNA360 se actualiza de forma continua, no solo anualmente. Nuestro equipo jurídico monitoriza las publicaciones del DOUE, el BOE, la AEPD, la AESIA y el INCIBE, e integra los cambios relevantes en la plataforma en el menor plazo posible.
Las actualizaciones incluyen:
Todo sin coste adicional durante la vigencia de tu licencia.
Realizamos un exhaustivo estudio de los tratamientos que se realizan en tu actividad y un análisis de riesgos en su empresa, página Web y comercio electrónico, interpretando las necesidades únicas de cada empresa.
Realizamos la introducción de los datos necesarios para el cumplimiento de la RGPD. Empresas, sedes, encargados, activos, soportes, usuarios, riesgos, medidas de seguridad y la formación del personal de manera presencial y online.
Se realiza un análisis de riesgos y si fuera necesario un análisis previo o EIPD, que permite controlar la incertidumbre relativa a una amenaza mediante una serie de acciones, como la identificación y evaluación del riesgo y las medidas para su reducción o mitigación.
También realizamos anualmente un seguimiento completo de todos y cada uno de los pasos para el estricto cumplimiento de la RGPD en el tiempo, entregando además nuestro certificado de adaptación RGPD que también es renovado anualmente.
El proceso de adaptación a las normativas vigentes en materia de protección de datos no finaliza cuando enviamos su documentación. El proceso acaba de empezar. A partir de ahí, debemos trabajar para mantener la adaptación RGPD actualizada y adecuarla a los cambios que vayan surgiendo en su empresa y a las nuevas normativas.
En agosto de 2024 la Unión Europea aprobó su primera norma específica para la inteligencia artificial. Se conoce oficialmente como Reglamento de IA, aunque muchos lo llaman AI Act. A…
Hoy en día, sufrir un ciberataque o una brecha de seguridad ya no puede considerarse algo excepcional. En un entorno digital cada vez más conectado, cualquier organización puede verse afectada…
La respuesta directa: sí. Da igual si tu negocio es una asesoría de tres personas o una empresa con cien empleados. En cuanto usáis ChatGPT, Copilot, Gemini o cualquier otra…
El 21 de julio de 2026, la Agencia Española de Protección de Datos (AEPD) dio un paso decisivo en la regulación práctica de las tecnologías emergentes al publicar una nota…
La evolución de la inteligencia artificial ha dado un salto cualitativo. Hemos pasado de modelos que respondían a peticiones concretas a agentes de IA capaces de planificar tareas, conectar con…
El informe del EDPB identifica tres áreas especialmente problemáticas: los plazos de conservación, las copias de seguridad y la aplicación de las excepciones previstas en el artículo 17 del RGPD.…
Con nuestros sistemas y asesores especialistas en adaptación RGPD – LSSI-CE – LGDCU, cumplirá sin esfuerzo los requisitos legales de protección de datos Europea, la Ley de Servicios de la Sociedad de la Información, y la Ley General para la Defensa de los Consumidores y Usuarios también incluidas.