

Adaptamos tu empresa a la normativa de protección de datos: RGPD y LOPDGDD, LSSI-CE, AI Act, NIS2 y canal de denuncias. Te explicamos qué exige cada norma, a quién afecta y cómo lo resolvemos, con documentación personalizada, el software SIGNA360 y asesoría incluida.
PROTECCIÓN DE DATOS PARA EMPRESAS
Las normativas que debe cumplir tu empresa
NORMATIVAS
Las normas que cubrimos
Reglamento (UE) 2016/679 y LO 3/2018
RGPD y LOPDGDD
Obliga a toda empresa o profesional que trate datos personales de clientes, empleados o proveedores. Exige registro de actividades, análisis de riesgos, contratos con encargados, atención a derechos y gestión de brechas.
Ley 34/2002 y RDL 1/2007
LSSI-CE y LGDCU
Afecta a cualquier web, tienda online o app que ofrezca servicios a distancia. Pide aviso legal, política de cookies, condiciones de venta y reglas claras para las comunicaciones comerciales.
Reglamento (UE) 2024/1689
AI Act
Obliga a quien usa o desarrolla sistemas de inteligencia artificial, también si solo usas ChatGPT o Copilot. Pide inventario, clasificación por nivel de riesgo, formación del personal y transparencia. En España supervisan la AESIA y, en algunos casos, la AEPD.
Directiva (UE) 2022/2555
NIS2
Directiva de ciberseguridad para entidades esenciales e importantes, de más sectores de los que se suele pensar. Exige gestión de riesgos, notificación de incidentes y responsabilidad de la dirección.
Ley 2/2023
Canal de denuncias
Obligatorio para empresas de 50 o más trabajadores. Pide un canal confidencial, acuse de recibo en 7 días, respuesta en un máximo de 3 meses y protección del informante.
Software
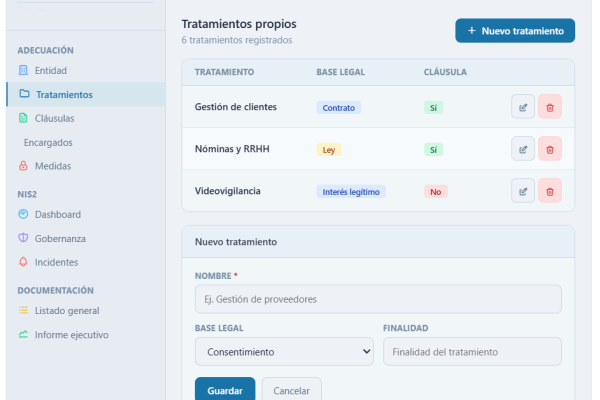
Todo en un solo panel
SIGNA360 reúne RGPD, AI Act, NIS2 y canal de denuncias, con alertas de revisión y evidencias listas para una inspección.
Qué incluye la adaptación de tu empresa
Avisos legales y web
Aviso legal, política de privacidad, política de cookies y formularios de tu web, conforme a la LSSI-CE y la LGDCU.
Contratos
Contratos con encargados del tratamiento y con responsables, tratamientos propios y de terceros, y compromisos de confidencialidad con los trabajadores.
Derechos de los interesados
Acceso, rectificación, supresión y oposición, además de portabilidad, limitación y olvido, con un portal para que tus clientes los ejerzan y quede constancia de cada solicitud.
Análisis de riesgos
Análisis previo de cada tratamiento para fijar los controles y las medidas de seguridad adecuados y, cuando hace falta, la evaluación de impacto (EIPD).
Registro de actividades
Registro de Actividades de Tratamiento conforme al artículo 30 del RGPD, siempre actualizado, y toda la documentación personalizada que se exige ante una inspección de la AEPD.
Software y asesoría
Acceso al panel SIGNA360 para gestionarlo todo online, asesoría incluida y actualización de tu documentación cuando cambia la normativa.
¿Quién está obligado a adaptarse al RGPD y la LOPDGDD?
Todas las organizaciones y profesionales que traten datos personales.
Toda organización o profesional que lleve a cabo tratamientos de datos personales debe adaptarse a la ley de protección de datos. El AI Act, la NIS2 y la Ley 2/2023 se suman según la actividad de la empresa y su tamaño.
Si tu empresa no incorpora las medidas correspondientes, corre el riesgo de ser sancionada por la Agencia Española de Protección de Datos.
| Norma | Sanción máxima | Qué castiga |
|---|---|---|
| RGPD, tramo 1 | 10 M€ o el 2% de la facturación global | Obligaciones del responsable y del encargado, certificación y control |
| RGPD, tramo 2 | 20 M€ o el 4% de la facturación global | Principios del tratamiento, derechos de los interesados y transferencias internacionales |
| AI Act | 35 M€ o el 7% de la facturación global | Prácticas de IA prohibidas |
En caso de concurrencia, se impone la sanción más alta.
Preguntas frecuentes
¿Qué normativas de protección de datos tiene que cumplir mi empresa?
Toda empresa o profesional que trate datos personales debe cumplir el RGPD y la LOPDGDD. Si tiene web o vende online, se suman la LSSI-CE y la LGDCU. Si usa sistemas de inteligencia artificial, le afecta el AI Act. La NIS2 se aplica a entidades esenciales e importantes de determinados sectores, y la Ley 2/2023 obliga a tener canal de denuncias a las empresas de 50 o más trabajadores.
¿Qué diferencia hay entre el RGPD y la LOPDGDD?
El RGPD es un reglamento europeo que se aplica directamente en todos los Estados miembros. La LOPDGDD es la Ley Orgánica 3/2018, que lo complementa en España y añade, entre otras cosas, los derechos digitales.
¿Una pyme o un autónomo tiene que cumplir el RGPD?
Sí. El RGPD se aplica a cualquier empresa o profesional que trate datos personales de clientes, empleados o proveedores, sea cual sea su tamaño. Una pyme o un autónomo con una base de clientes o con nóminas ya está obligado.
¿Es obligatorio tener un delegado de protección de datos (DPD)?
Solo en los casos que fijan el artículo 37 del RGPD y el artículo 34 de la LOPDGDD, como los colegios profesionales, las entidades financieras y aseguradoras o determinados centros sanitarios. Si no estás obligado, puedes nombrarlo de forma voluntaria. Más información en la página del delegado de protección de datos.
¿Qué documentación pide la AEPD en una inspección?
Suele pedir el registro de actividades de tratamiento, la política de privacidad y las cláusulas informativas, los contratos con los encargados del tratamiento, el análisis de riesgos y las medidas de seguridad, y la prueba de que todo está actualizado, como la formación del personal y el registro de derechos y brechas.
¿Es obligatoria la política de cookies?
Sí, si la web usa cookies que no son estrictamente necesarias, como las de analítica o publicidad. La LSSI-CE exige informar de ellas y obtener el consentimiento antes de instalarlas, y la política de cookies debe estar accesible desde la web. Más información en la página de adaptación web.
¿Cada cuánto hay que actualizar la adaptación?
El RGPD no fija una periodicidad, pero la documentación tiene que reflejar la realidad de la empresa. Hay que revisarla cuando cambian los tratamientos, los proveedores, la web o la normativa, y es razonable hacerlo al menos una vez al año.
¿Qué multas puede imponer la AEPD por incumplir el RGPD?
El RGPD prevé multas de hasta 10 millones de euros o el 2% de la facturación global en el primer tramo, y de hasta 20 millones o el 4% en el segundo. En caso de concurrencia se impone la más alta.
¿Cuánto cuesta adaptar mi empresa?
Los precios del paquete base parten de 119 € al año (más IVA), con renovación al mismo importe y sin permanencia, y dependen del tamaño de la empresa. Los módulos de AI Act, NIS2, canal de denuncias y delegado de protección de datos tienen precio aparte. Puedes consultar las tarifas en la página de precios.
Características y precios
Consulta lo que incluye la adaptación y cuánto cuesta cada normativa, con el software SIGNA360 y la asesoría incluidos.