

El AI Act no entró en vigor de una vez. Lo hizo por fases, con distintos artículos activándose en distintos momentos. Para las empresas, seguir ese calendario no es opcional: las sanciones empiezan a correr en cuanto aplica la obligación correspondiente. Y varias ya aplican.
La estructura del calendario: por qué el AI Act se aplica por fases
El Reglamento (UE) 2024/1689 entró en vigor el 1 de agosto de 2024. Pero “en vigor” no significa “aplicable de forma inmediata”. El texto establece distintos plazos según la materia.
El motivo de este escalonamiento es práctico: dar tiempo a proveedores y desplegadores para adaptar sus sistemas, a los organismos de normalización para desarrollar las normas técnicas de apoyo, y a los Estados miembros para establecer sus propias autoridades nacionales competentes.
Febrero de 2025: las prohibiciones entran en vigor
La primera fecha relevante fue el 2 de febrero de 2025. Desde ese día, las prácticas de IA prohibidas por el artículo 5 son ilegales en toda la Unión Europea. No hay periodo transitorio para estas: su aplicación fue inmediata transcurridos seis meses desde la entrada en vigor.
Las prohibiciones incluyen sistemas de puntuación social por parte de poderes públicos, IA de manipulación subliminal sin conocimiento del usuario, reconocimiento facial en tiempo real en espacios públicos (salvo excepciones muy tasadas), e IA que explote vulnerabilidades de grupos específicos.
Agosto de 2025: los modelos GPAI y la gobernanza
El 2 de agosto de 2025 fue la segunda gran fecha. Entró en vigor el Título III —modelos GPAI— y el Título VI —gobernanza y autoridades nacionales—. Desde ese momento:
- Los proveedores de modelos de IA de uso general tienen obligaciones de documentación, transparencia y evaluación
- España ya tenía que tener operativa la AESIA como autoridad competente
- La Oficina de IA de la Comisión empezó a supervisar directamente a los proveedores GPAI de mayor escala
Agosto de 2026: el grueso de las obligaciones
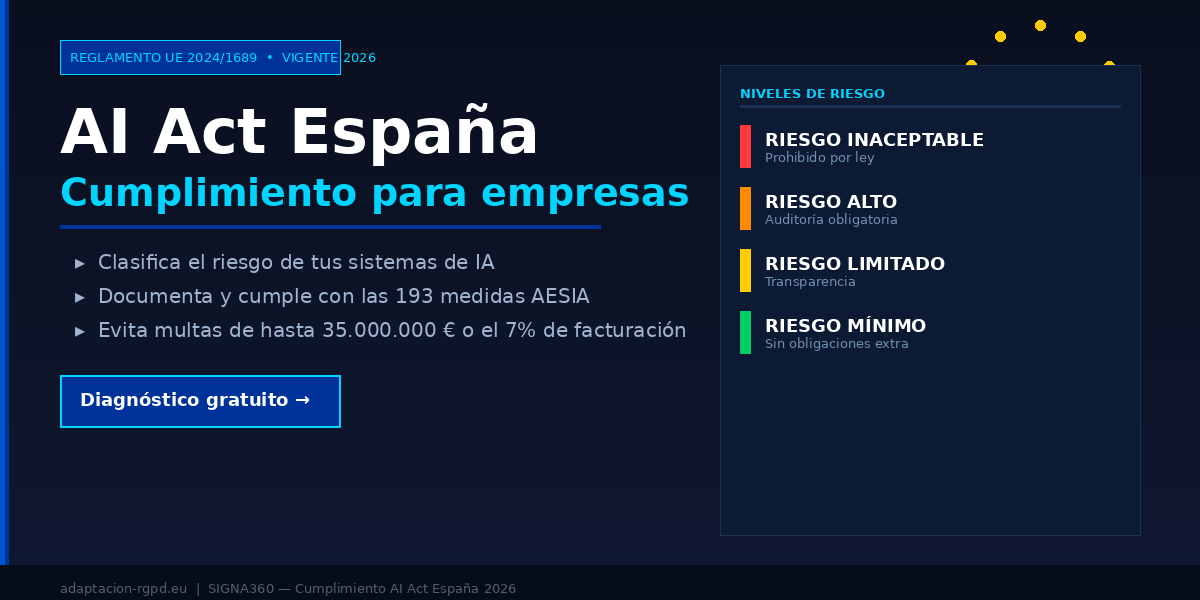
El 2 de agosto de 2026 fue el momento más importante. Desde esa fecha aplican las obligaciones para sistemas de IA de alto riesgo clasificados en el Anexo III: los que se usan en empleo, educación, acceso a servicios esenciales, gestión de infraestructuras críticas o aplicación de la ley.
También entraron en vigor los artículos de transparencia del artículo 50 para sistemas de interacción con personas (chatbots), los requisitos de evaluación de conformidad, y las obligaciones de registro en la base de datos EU AI Act.
Las sanciones son aplicables desde esta fecha. Una empresa que hoy despliegue un sistema de alto riesgo sin haber completado la evaluación de conformidad está técnicamente en infracción.
Agosto de 2027: los sistemas del Anexo I
La última fase es el 2 de agosto de 2027. Entonces se extienden las obligaciones de alto riesgo a los sistemas cubiertos por legislación sectorial europea ya existente: equipos médicos, vehículos, maquinaria, juguetes, aeronaves. El AI Act se aplica a estas categorías como una capa adicional sobre las normas de producto ya vigentes.
El estado actual: octubre de 2026
Las prohibiciones llevan casi veinte meses en vigor. Las obligaciones GPAI llevan catorce meses. Las obligaciones de alto riesgo (Anexo III) llevan ya más de dos meses. La mayoría de las empresas con sistemas de IA relevantes deberían haber completado ya su análisis de clasificación de riesgo.
Si no lo han hecho, el riesgo no es teórico. Las autoridades nacionales pueden investigar e imponer sanciones. Y la AESIA, aunque en fase de consolidación, tiene ya la base legal para actuar frente a incumplimientos detectados.
¿Has completado la clasificación de riesgo de tus sistemas de IA? En Adapta RGPD ofrecemos consultoría de adaptación al AI Act con inventario automatizado, las 193 medidas AESIA y seguimiento continuo desde 199€/año.