

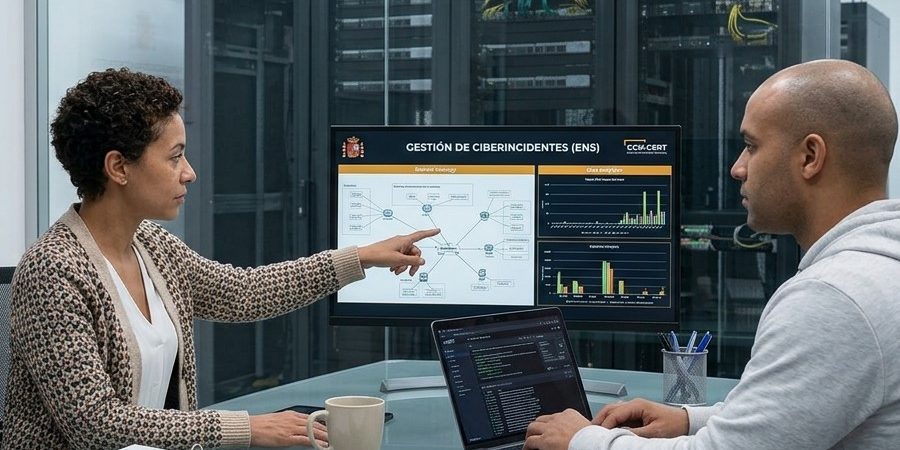
Muchas organizaciones sujetas al Esquema Nacional de Seguridad centran sus esfuerzos en implantar medidas técnicas de protección y en garantizar la continuidad del servicio. Pero hay una medida que con frecuencia queda en segundo plano y que resulta decisiva tanto para la detección temprana de incidentes como para acreditarlos ante auditorías y organismos supervisores: el registro de actividad.
Qué exige el ENS en materia de registro de actividad
El artículo 26 del Real Decreto 311/2022, por el que se regula el Esquema Nacional de Seguridad, establece que los sistemas deben disponer de copias de seguridad y de los mecanismos necesarios para garantizar la continuidad de las operaciones cuando se pierdan los medios habituales. Pero el ENS va más allá de la simple recuperación.
El Anexo II del ENS, dentro de las medidas de continuidad del servicio, contempla el análisis de impacto destinado a identificar los requisitos de disponibilidad y los elementos críticos para prestar cada servicio. Esta medida obliga a las organizaciones a saber de antemano qué sistemas son críticos, cuánto tiempo pueden estar caídos sin consecuencias graves y qué mecanismos de continuidad deben activarse si fallan.
El registro de actividad como pilar de la trazabilidad
La AEPD ha destacado recientemente que la trazabilidad es uno de los pilares sobre los que debe construirse la gobernanza de los sistemas de información, incluidos los que incorporan inteligencia artificial. Pero este principio no es nuevo en el ENS: el registro de actividad lleva años siendo una medida de control exigida, aunque no siempre bien implementada.
Un sistema de logs bien configurado permite a la organización:
- Detectar incidencias en tiempo real, antes de que un problema menor se convierta en un incidente grave
- Reconstruir qué ocurrió cuando se produce un incidente: quién accedió a qué, cuándo y desde dónde
- Acreditar ante auditores y organismos supervisores que las medidas de seguridad estaban activas y que el incidente fue gestionado correctamente
- Mejorar los propios sistemas detectando patrones de comportamiento anómalo antes de que produzcan impactos reales
Los errores más comunes en la gestión de registros
La experiencia en auditorías ENS revela que los problemas más frecuentes no están en la falta de herramientas, sino en su configuración y uso:
- Logs activados pero no monitorizados de forma activa ni periódica
- Períodos de retención demasiado cortos para los servicios críticos
- Registros no centralizados, dispersos en diferentes sistemas sin correlación
- Ausencia de alertas automáticas ante eventos de seguridad relevantes
- Logs no protegidos frente a modificación o borrado por parte de los propios administradores
Este último punto es especialmente crítico: un registro que puede ser alterado por quien administra el sistema pierde su valor probatorio. El ENS exige que los registros sean íntegros y que su acceso esté controlado y auditado.
Continuidad del servicio y registros: dos caras de la misma obligación
La continuidad de la actividad no se garantiza solo con copias de seguridad. El Anexo II del ENS establece que los sistemas deben identificar los servicios críticos, establecer medidas de continuidad y comprobar periódicamente su eficacia ante posibles interrupciones. El registro de actividad es la evidencia que permite verificar que esas medidas están funcionando y que, cuando no funcionan, el incidente puede reconstruirse con precisión.
En la práctica, esto significa que las organizaciones deben revisar periódicamente los logs —no solo cuando ocurre algo— para detectar desviaciones, comprobar que los sistemas críticos están operativos y corregir comportamientos inesperados antes de que produzcan impactos relevantes.
Qué debe incluir una política de registro de actividad conforme al ENS
Una política de registro robusta para organizaciones sujetas al ENS debería contemplar al menos los siguientes elementos:
- Identificación de los sistemas y servicios que requieren registro, priorizando los críticos
- Definición de los eventos que deben registrarse: accesos, modificaciones, errores, intentos fallidos
- Períodos de retención diferenciados según el nivel de criticidad del servicio
- Centralización de logs en un sistema SIEM o equivalente con control de acceso restringido
- Procedimiento de revisión periódica y respuesta ante alertas
- Protección de la integridad de los registros frente a modificación o borrado
Conclusión
El registro de actividad en el ENS no es burocracia. Es la memoria del sistema: la única forma de saber qué pasó, cuándo y por qué, y de demostrarlo ante quien corresponda. Las organizaciones que aún no han dado prioridad a esta medida están operando con un punto ciego en su seguridad que, tarde o temprano, pasará factura.
¿Tu organización está sujeta al ENS y necesitas revisar tu política de registros de actividad? En Adaptación RGPD te ayudamos a identificar las brechas y a implantar las medidas correctoras antes de tu próxima auditoría.